SAS数字货币SRC:漏洞提报怎么操作,奖励规则怎么算
作为SAS平台数字货币模块的安全工程师,我日常处理的核心工作就是SRC(安全响应中心)的漏洞提报与修复。过去一年多,我经手了上百个提报,从信息泄露到私钥管理缺陷,覆盖了这个数字货币系统几乎所有安全面。这篇文章把提报流程和奖励机制讲清楚,帮你看懂这个SRC到底在做什么。
提报入口在SAS开发者后台的安全中心,需要实名认证后提交。提交时要写清复现步骤、影响范围、环境版本,附上可复现的代码片段或截图。我见过太多提报因为描述模糊被退回,复现步骤必须让一个没看过源码的人也能跑通,这是审核的基本标准。
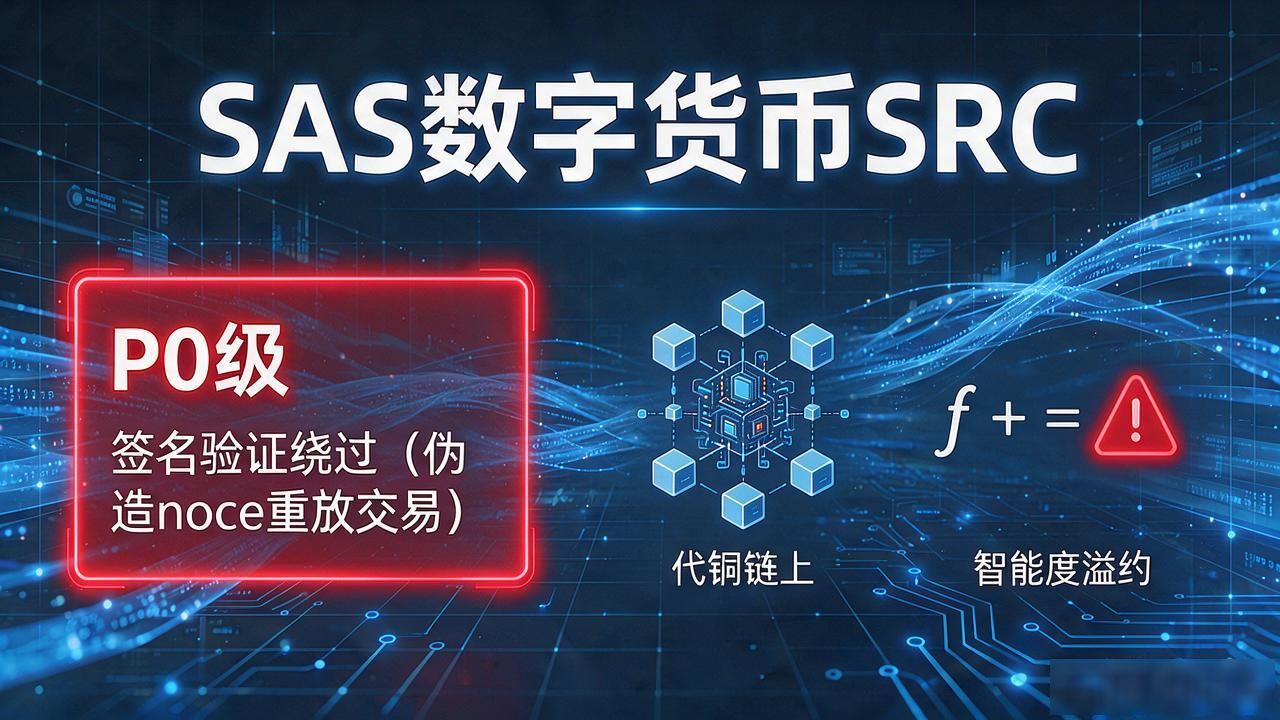
高频漏洞集中在三块:签名验证绕过(用伪造的nonce重放交易)、链上数据未脱敏(直接暴露用户交易地址和金额)、以及智能合约的浮点精度溢出。其中签名验证绕过属于P0级,修复时效要求48小时内上线热修复,对应的奖励也是最高档。
奖励分五档sas数字货币SRC,从500到50000不等,按漏洞等级和是否首次发现计算。重复提报同一漏洞只算一个奖励,首次发现者拿全额。修复上线后SRC会发安全公告,但不会公开提报人身份,保护研究人员是硬规则。
给准备参与的朋友一个实在的建议:提报前先在SAS官方安全公告里翻一遍历史漏洞列表SAS数字货币SRC:漏洞提报怎么操作,奖励规则怎么算,很多基础问题已经被修过。把精力放在合约逻辑和链上数据流的交叉攻击面上,出高价值漏洞的概率大得多。